Sehen Sie Ihr Unternehmen so, wie Angreifer es sehen – bevor es zu spät ist.
Unsere Cyberanalyse zeigt Ihnen, welche Schwachstellen öffentlich sichtbar sind, wie hoch Ihr Risiko ist und welche Maßnahmen jetzt Priorität haben – verständlich, konkret und zum Festpreis von 399 € netto zzgl. der gesetzlichen MwSt. ohne Abo.
Erkennen Sie Ihre öffentlich sichtbaren Cyberrisiken
Erhalten Sie einen verständlichen Sicherheits-Score mit Prioritäten
Einmaliger Festpreis – kein Abo
Konkrete Empfehlungen für Geschäftsführung und IT
Für wen ist die Cyberanalyse geeignet?
Die SecuMetrix Cyberanalyse ist ideal für Unternehmen, die ihre öffentlich sichtbaren Cyberrisiken schnell und verständlich einschätzen lassen möchten.
Für Betriebe, die eine Cyberversicherung abschließen oder bestehende Anforderungen besser einordnen möchten
Für Unternehmen, die ihre IT-Sicherheit vor einem Vorfall besser einschätzen möchten
Für IT-Dienstleister, die eine strukturierte externe Sicht auf die Systeme ihrer Kunden erhalten möchten
Für Unternehmen, die nach der Analyse auf ein laufendes Monitoring erweitern möchten
Viele Cyberangriffe beginnen mit Schwachstellen, die von außen erkennbar sind
Angreifer und automatisierte Scan-Systeme suchen täglich nach:
Falsch konfigurierten Systemen
Unsicheren Mail-Einstellungen wie SPF, DKIM oder DMARC
Veralteten oder öffentlich erreichbaren Diensten
Bekannten Schwachstellen in öffentlich sichtbaren Systemen
Unnötig sichtbaren Angriffsflächen
Viele Unternehmen erfahren erst nach einem Vorfall, wie angreifbar sie von außen waren. Mit der Cyberanalyse erhalten Sie diese Sicht vorher – und können gezielt handeln.
SecuMetrix zeigt Ihre digitale Angriffsfläche aus externer Perspektive
Wir analysieren Ihre öffentlich sichtbare digitale Angriffsfläche und bereiten die Ergebnisse so auf, dass Geschäftsführung und IT sofort damit arbeiten können.
Stattdessen bekommen Sie:
Eeine klare Einschätzung Ihrer extern sichtbaren Risiken
Priorisierte Schwachstellen nach Relevanz
Konkrete nächste Schritte zur Risikoreduzierung
Einen professionellen Bericht für IT, Geschäftsführung oder Versicherungsunterlagen
WARUM SECUMETRIX
Analyse aus Angreiferperspektive
Sie sehen, welche Informationen, Dienste und Schwachstellen von außen erkennbar sind – ohne Eingriff in Ihre Systeme.
Verständlich für Geschäftsführung und IT
Keine unverständlichen Rohdaten, sondern klare Bewertungen, Prioritäten und Handlungsempfehlungen.
Maßnahmen nach Priorität
Sie erkennen, welche Risiken zuerst behandelt werden sollten und welche Maßnahmen den größten Effekt haben.
Bericht zur Weitergabe
Der Bericht kann direkt an Geschäftsführung, IT-Dienstleister oder Versicherungspartner weitergegeben werden.
Das ist in Ihrer Cyberanalyse enthalten
Externer Cybersecurity-Scan Ihrer öffentlich sichtbaren Systeme
Prüfung von Domain-, DNS- und Mail-Sicherheit
Übersicht erkannter Schwachstellen und Auffälligkeiten
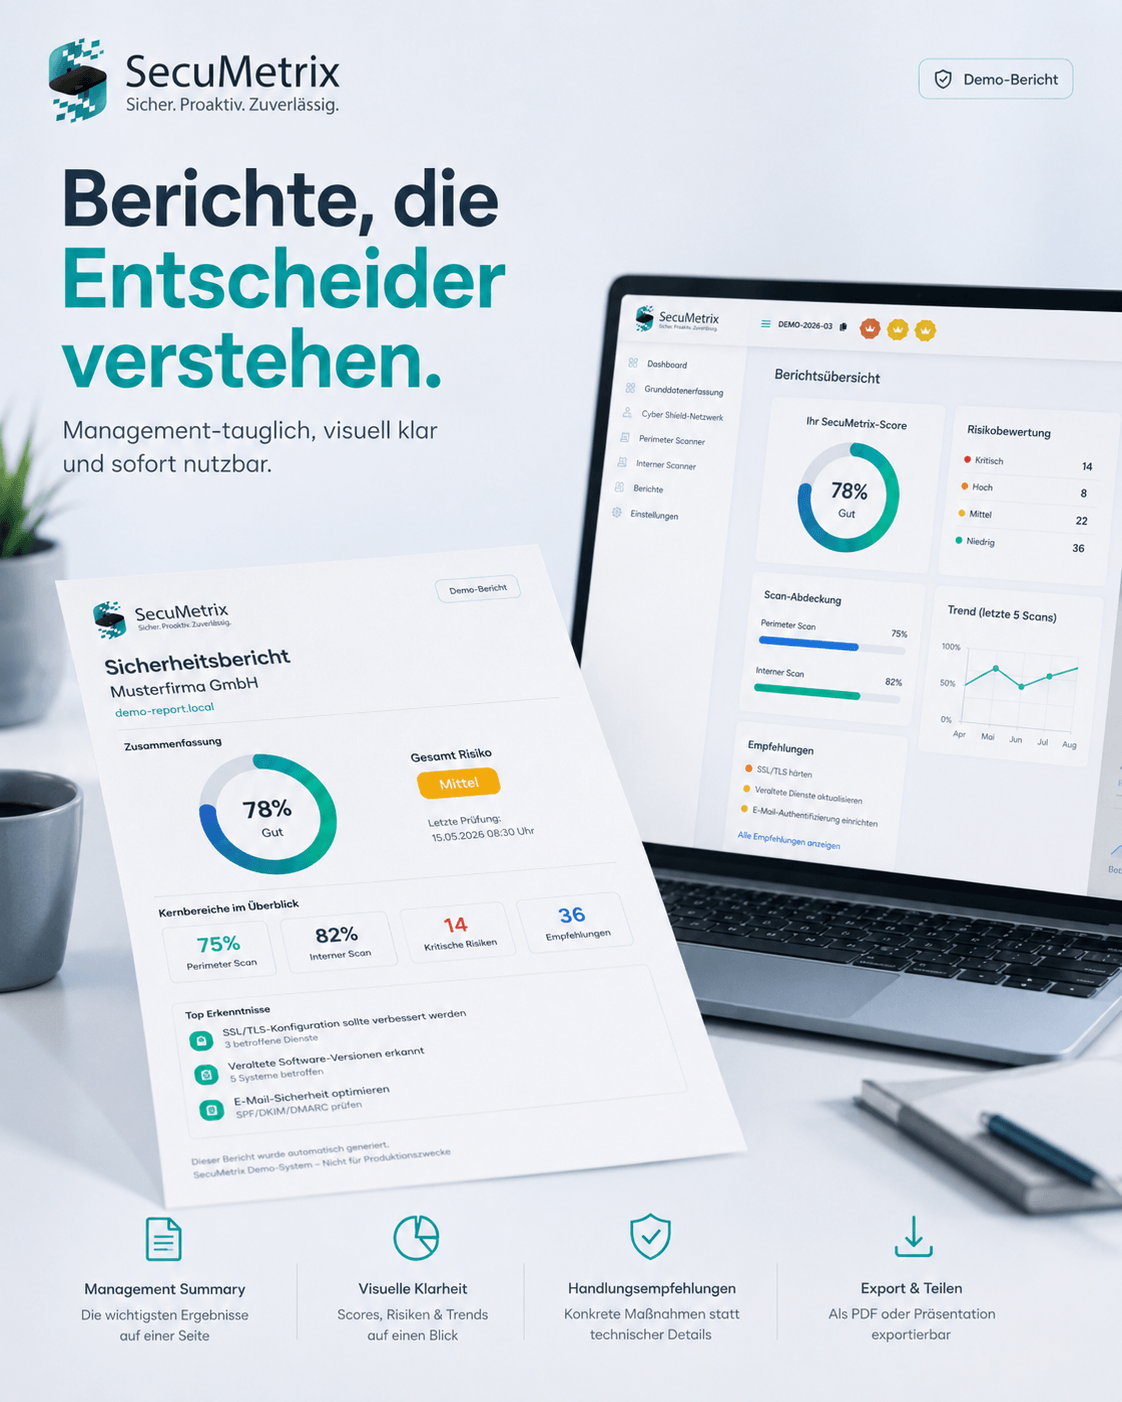
Verständlicher Sicherheits-Score mit Risikoeinschätzung
Priorisierter Maßnahmenplan
Professioneller PDF-Bericht
Management-Zusammenfassung für Entscheider
So einfach starten Sie Ihre Cyberanalyse
Schritt 1 — Domain einreichen
Sie geben Ihre Unternehmensdomain oder eine öffentlich erreichbare Webadresse ein.
Schritt 2 — Analyse durchführen lassen
SecuMetrix prüft Ihre öffentlich sichtbaren Systeme, Konfigurationen und Risiken aus externer Perspektive.
Schritt 3 — Bericht erhalten
Sie erhalten einen verständlichen Bericht mit Sicherheits-Score, priorisierten Risiken und konkreten Empfehlungen für Ihre IT.
Cyberanalyse
399 € netto
zzgl. gesetzlicher Umsatzsteuer
Einmaliger Festpreis
Kein Abo, keine versteckten Kosten
Professioneller Sicherheitsbericht als PDF
Konkrete Handlungsempfehlungen für Ihre IT
Direkt nutzbar für IT, Geschäftsführung oder Versicherungsgespräch
Warten Sie nicht, bis ein Cyberangriff das Problem sichtbar macht
Verstehen Sie, wie Ihr Unternehmen von außen wirkt — bevor Angreifer es tun.
© 2020 Systeme.io